RGPD: ¿cómo ejercer sus derechos en una nube cifrada de conocimiento cero?
Publicado por May Software
El Reglamento General de Protección de Datos (RGPD), aplicable desde el 25 de mayo de 2018, reconoce varios derechos a las personas cuyos datos personales son objeto de tratamiento. Estos derechos siguen siendo aplicables cuando un servicio utiliza cifrado de extremo a extremo — también denominado zero-knowledge o de conocimiento cero —, aunque su aplicación debe tener en cuenta qué información puede ver y tratar realmente el proveedor.
La idea esencial es sencilla: el cifrado protege los datos, pero no excluye al servicio del ámbito del RGPD. A la inversa, el RGPD no obliga a un proveedor de conocimiento cero a crear una clave secreta de descifrado que debilitaría la seguridad de todos sus usuarios. El cumplimiento depende de una arquitectura y de unos procedimientos que permitan ejercer los derechos sin eludir el cifrado.
¿Cuáles son sus principales derechos?
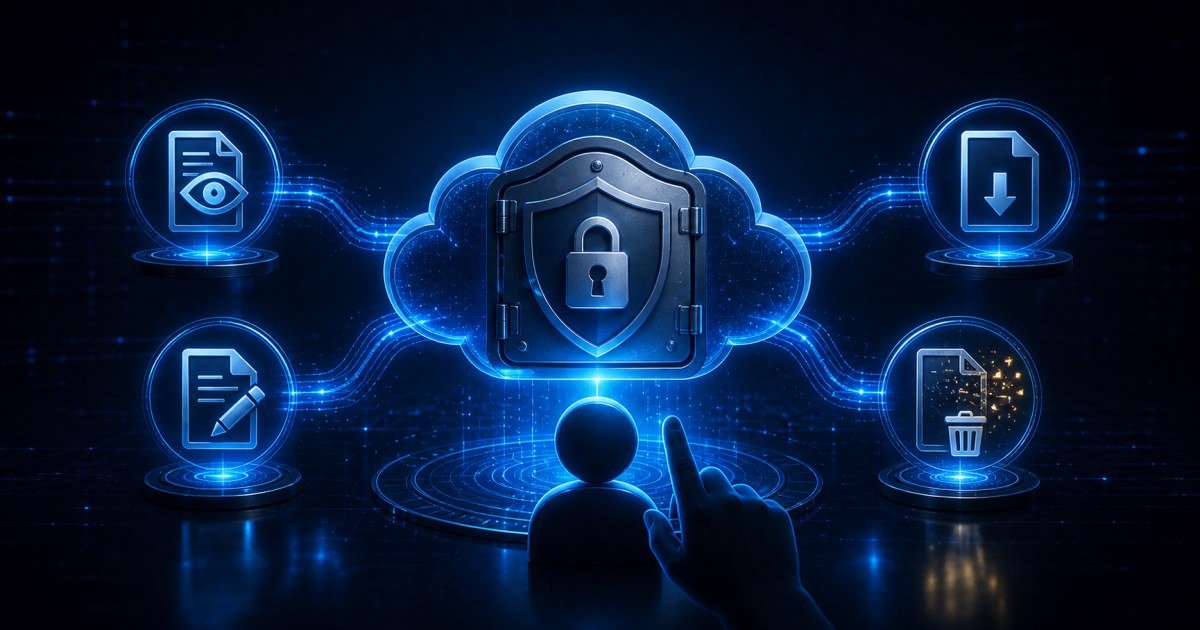
El capítulo III del RGPD contempla, entre otros:
el derecho de acceso (artículo 15), que permite saber si se tratan datos personales relacionados con usted, obtener una copia y recibir información sobre el tratamiento;
el derecho de rectificación (artículo 16), para corregir datos inexactos o completar datos incompletos;
el derecho de supresión (artículo 17), en los supuestos establecidos por el Reglamento;
el derecho a la limitación del tratamiento (artículo 18), que permite restringir temporalmente el uso de los datos en determinadas situaciones sin tener que eliminarlos necesariamente;
el derecho a la portabilidad (artículo 20), para recuperar determinados datos en un formato estructurado, de uso común y lectura mecánica;
el derecho de oposición (artículo 21), especialmente frente a tratamientos basados en un interés legítimo o realizados con fines de mercadotecnia directa.
Estos derechos no son absolutos. Su aplicación depende, entre otros factores, de la naturaleza de los datos, de la base jurídica del tratamiento y de las posibles obligaciones legales de conservación. Por ejemplo, el derecho a la portabilidad tiene un alcance más limitado que el derecho de acceso: se aplica a tratamientos automatizados basados en el consentimiento o en un contrato, así como a los datos facilitados por la persona o generados mediante su actividad.
Qué cambia con una nube de conocimiento cero
En un servicio de nube convencional, los archivos suelen estar cifrados durante la transferencia y en los sistemas de almacenamiento del proveedor. Sin embargo, el proveedor controla las claves necesarias para prestar el servicio y, en determinadas circunstancias, puede tener la capacidad técnica de acceder al contenido.
Con May·Secret, los archivos se cifran en el navegador antes de enviarse. La clave privada necesaria para descifrarlos nunca sale del dispositivo sin cifrar. Por tanto, el servidor recibe y conserva archivos cifrados que no puede leer por sí solo.
Esta diferencia permite distinguir dos conjuntos de datos:
los datos de cuenta y datos técnicos que May·Secret puede tratar directamente, como la dirección de correo electrónico, la información de suscripción, el tamaño de un archivo o sus fechas técnicas;
el contenido de los archivos y determinados metadatos cifrados, que solo el usuario puede hacer legibles utilizando sus secretos de descifrado.
Las respuestas a las solicitudes formuladas al amparo del RGPD deben abarcar los datos personales que se tratan realmente. La arquitectura de conocimiento cero determina cómo pueden facilitarse esos datos, pero no permite rechazar una solicitud por principio.
Derecho de acceso: facilitar una copia sin debilitar el cifrado
El derecho de acceso permite obtener una copia de los datos personales tratados, además de información sobre sus fines, destinatarios, plazo de conservación y los demás elementos previstos en el artículo 15.
En un servicio de conocimiento cero, el proveedor puede facilitar de forma accesible los datos de cuenta y los datos técnicos que conserva. En cuanto a los archivos, un espacio de autoservicio que permita al usuario autenticado descargarlos y descifrarlos localmente puede constituir un medio adecuado para proporcionar acceso.
El proveedor no debe presentar su incapacidad para leer los archivos como una exención general. Debe explicar claramente la arquitectura, permitir que el usuario recupere sus archivos y tramitar por separado los demás datos personales que conserva. Este enfoque coincide con las recomendaciones del Comité Europeo de Protección de Datos, que fomenta las herramientas de autoservicio cuando proporcionan un acceso completo, seguro e inteligible.
Rectificación: corregir aquello que puede corregirse
La información del perfil debe poder corregirse desde la cuenta o previa solicitud. En el caso de los datos cifrados, el proveedor no puede modificar en nombre del usuario un contenido que no puede leer. No obstante, debe ofrecer las funciones necesarias para sustituir, renombrar o actualizar los elementos correspondientes en el lado del cliente.
Por tanto, el cifrado no impide ejercer el derecho de rectificación: simplemente reserva la modificación del contenido sin cifrar a la persona que posee la clave.
Supresión: distinguir entre papelera, eliminación definitiva y obligaciones legales
El derecho de supresión se aplica en los casos previstos en el artículo 17, por ejemplo cuando los datos ya no son necesarios, cuando se retira el consentimiento y no existe otra base jurídica que justifique su conservación, o cuando el tratamiento es ilícito.
En May·Secret, una eliminación ordinaria traslada primero el archivo a la papelera para que pueda restaurarse. A continuación, el usuario puede solicitar su eliminación definitiva. La eliminación de la cuenta también provoca la retirada de los archivos asociados del almacenamiento activo.
No obstante, debe evitarse una promesa excesivamente absoluta: determinados datos de cuenta, facturación o seguridad pueden tener que conservarse durante un periodo específico para cumplir una obligación legal o formular, ejercer o defender reclamaciones. La política de privacidad debe indicar las categorías afectadas y sus plazos de conservación. Las posibles copias de seguridad también deben estar sujetas a procedimientos documentados de conservación y eliminación.
El cifrado de extremo a extremo refuerza la confidencialidad de las copias residuales: sin la clave necesaria, su contenido permanece ininteligible. Sin embargo, no sustituye a una política rigurosa de eliminación y copias de seguridad.
Portabilidad: recuperar los datos correspondientes, no necesariamente toda la cuenta
El derecho a la portabilidad no abarca todos los datos accesibles en virtud del artículo 15. Se refiere principalmente a los datos facilitados por la persona, o generados mediante el uso del servicio, cuando el tratamiento es automatizado y se basa en el consentimiento o en la ejecución de un contrato.
May·Secret permite exportar desde la página de la cuenta un archivo JSON que resume los datos del perfil y contiene un inventario técnico de los archivos. Además, cada archivo puede descargarse y descifrarse individualmente en su formato original desde la caja fuerte.
Esta diferencia es importante: la exportación JSON facilita la reutilización de los datos estructurados, mientras que la descarga local devuelve el acceso al contenido sin cifrar. La transmisión directa a otro proveedor solo es obligatoria cuando resulta técnicamente posible.
Oposición y limitación: derechos vinculados a la finalidad del tratamiento
El derecho de oposición se aplica especialmente a tratamientos basados en un interés legítimo. Por sí solo, no permite exigir la interrupción de un tratamiento indispensable para ejecutar el contrato. En cambio, una oposición a la mercadotecnia directa debe atenderse sin exigir ninguna justificación.
La limitación no implica necesariamente suspender el acceso a la cuenta. Dependiendo de la solicitud, consiste en marcar los datos afectados y detener temporalmente determinadas operaciones, manteniendo los datos almacenados. La respuesta debe adaptarse al tratamiento en cuestión en lugar de traducirse automáticamente en un bloqueo general del servicio.
¿May·Secret es responsable o encargado del tratamiento?
El cifrado de conocimiento cero no determina por sí solo la calificación jurídica del proveedor.
May·Secret es responsable del tratamiento en las operaciones cuyos fines y medios esenciales determina, entre ellas la creación de cuentas, la facturación, la seguridad del servicio y las comunicaciones necesarias para su funcionamiento.
Cuando un cliente profesional utiliza May·Secret para almacenar datos personales con sus propios fines — por ejemplo, expedientes de clientes, empleados o pacientes —, el cliente suele ser el responsable de ese tratamiento y May·Secret puede actuar como encargado del tratamiento para el alojamiento. Las funciones exactas deben evaluarse para cada tratamiento y regularse mediante las cláusulas contractuales exigidas por el artículo 28.
El hecho de que el proveedor no pueda leer el contenido constituye una garantía de seguridad importante, pero no basta por sí solo para atribuir o excluir automáticamente ninguna de estas funciones.
¿Cómo ejercer sus derechos ante May·Secret?
Puede utilizar las funciones disponibles en su cuenta o escribir a privacy@may-secret.fr. La respuesta debe facilitarse sin dilación indebida y, en principio, en el plazo de un mes. Este plazo puede ampliarse dos meses cuando lo justifiquen la complejidad o el número de solicitudes; en tal caso, la persona debe ser informada de la ampliación y de sus motivos durante el primer mes.
Para proteger los datos, May·Secret puede solicitar la información estrictamente necesaria para comprobar la identidad del solicitante cuando existan dudas razonables.
Si la respuesta no le satisface, puede presentar una reclamación ante la autoridad de protección de datos competente.
La privacidad y los derechos de las personas se complementan
El RGPD no impone una tecnología concreta. Exige medidas técnicas y organizativas adecuadas a los riesgos y menciona el cifrado entre las posibles medidas en su artículo 32.
Una nube de conocimiento cero bien diseñada permite conciliar dos objetivos: impedir que el proveedor acceda al contenido de los archivos y ofrecer a los usuarios medios concretos para acceder a sus datos, corregirlos, exportarlos o eliminarlos. Esta protección depende tanto de la arquitectura criptográfica como de la claridad de los procedimientos, los contratos y los plazos de conservación.
Para obtener más información, consulte nuestras páginas de Confianza, Seguridad y Política de privacidad.
Fuentes
Este artículo ofrece información general y no constituye asesoramiento jurídico para una situación concreta.
¿Listo para guardar tus archivos con total confidencialidad?
La blog letter
Recibe nuestros próximos artículos por email, en cuanto se publiquen.